Entdecken Sie das TÜV-zertifizierte GoogleTest mit Agentic AI für C/C++-Tests!
Details ansehen »
DISA ASD STIG
Ihr Softwareentwicklungsteam kann die DISA ASD STIG-Konformität mit dem branchenführenden Support von Parasoft für alle Anforderungen vereinfachen. Vom umfassenden Scannen von Anwendungen (OWASP Top 10, Überläufe, Rennbedingungen und Fehlerbehandlung) bis zur Anwendung der Testautomatisierung auf die Anforderungen der STIG-Funktionsüberprüfung.
Die von Grund auf entwickelten Lösungen von Parasoft sind leicht und containerisiert, um die heutigen modernen DoD DevSecOps-Initiativen wie DSOP zu unterstützen.
Die Defense Information Systems Agency (DISA) bietet eine Reihe von STIG-Leitfäden (Security Technical Implementation Guides), die Anleitungen für die sichere Implementierung und Bereitstellung von Anwendungen in DoD-Netzwerken (Department of Defense) enthalten. Der STIG für Anwendungssicherheit und -entwicklung (ASD) umfasst die interne Anwendungsentwicklung und Evaluierung von Anwendungen von Drittanbietern.
Der Zweck ist in der Zusammenfassung angegeben: „Diese Anforderungen sollen Anwendungsentwicklungsprogramm-Manager, Anwendungsdesigner / -entwickler, Informationssystem-Sicherheitsmanager (ISSMs), Informationssystem-Sicherheitsbeauftragte (ISSOs) und Systemadministratoren (SAs) bei der Konfiguration unterstützen und Aufrechterhaltung der Sicherheitskontrollen für ihre Anwendungen.
Der ASD STIG verwendet einen Schweregradkategoriecode (CAT I, CAT II und CAT III), um die Richtlinien basierend auf den möglichen Auswirkungen eines Exploits der jeweiligen Richtlinie zu organisieren und zu priorisieren. CAT I enthält die wichtigsten Punkte für Ihr Team, um sich zunächst darauf zu konzentrieren. Die meisten Artikel im ASD STIG fallen in CAT II.

Die Einhaltung der STIG-Anforderungen wird anhand der Produkt- und Prozessdokumentation sowie der Beobachtung und Überprüfung der Funktionalität bewertet. Diese Richtlinien gelten während der gesamten Lebensdauer des Produkts von der Konfiguration über die Bereitstellung, Wartung bis zum Ende der Lebensdauer.
Die Testautomatisierungstools von Parasoft bieten das Scannen von Anwendungen (Penetrationstests oder DAST), das Scannen von Anwendungscodes (statische Code-Analyse oder SAST) und andere Lösungen zur Überprüfung der DISA ASD STIG-Konformität.
Mit Hilfe der Testlösungen von Parasoft, die die im Standard geforderten Sicherheitslücken identifizieren , können Sie die DISA ASD STIG-Konformität erreichen.
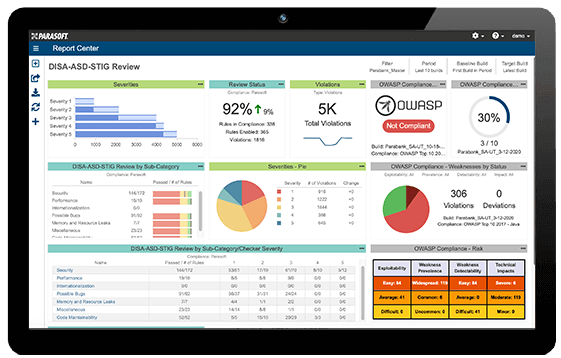
Parasoft bietet mit seiner statischen Codeanalyse standardmäßig Unterstützung für die OWASP Top 10 durch vorkonfigurierte Einstellungen und spezifische Web-Dashboard-Berichte für C/C++ , Java und C#/.NET . Die OWASP-Berichtsfunktion in Parasoft-Tools ermöglicht die vollständige Überprüfung der Compliance von Projekten. Diese Berichte sind in ein standardspezifisches Dashboard integriert, wie es in der obigen Abbildung dargestellt ist.
Der ASD STIG beschreibt Möglichkeiten, um die Einhaltung von Anforderungen wie Anwendungsscannen, Anwendungscode-Scannen, manuelle Überprüfung und Funktionssicherheitstests zu überprüfen. Unsere Tool-Suite bietet das Scannen von Anwendungscode durch statische Analyse - insbesondere die ASD STIG-Anforderung für OWASP Top 10 - sowie Pufferüberläufe, Rennbedingungen und Fehlerbehandlung. Die Verwendung statischer Analysen von Beginn der Entwicklung an verhindert, dass Sicherheitsprobleme überhaupt erst in die Software gelangen.
Die Überprüfung von API-Anforderungen ist ein zentraler Bereich der Testautomatisierung, von dem ASD STIG-Tests profitieren. API-Tests lassen sich mit Parasoft SOAtest hochgradig automatisieren . Eine Möglichkeit, diese Schwachstelle zu testen, besteht darin, in SOAtest einen Test zu erstellen, der SOAP-Nachrichten untersucht und deren Zeitstempel überprüft. Die Penetrationstests und das Fuzzing von SOAtest können eine Vielzahl von Angriffsszenarien für Ihre funktionalen Testsuiten generieren und ausführen.
Die Codeabdeckung ist ein weiterer wichtiger Aspekt der im ASD STIG aufgeführten Testmethoden. Um einen umfassenderen Überblick darüber zu erhalten, was Sie testen, wie gut Sie es testen und wie Sie Testpläne prioritätengerecht anpassen können, erfasst Parasoft DTP Codeabdeckungsmetriken von Testframeworks zur Laufzeit und ordnet die Abdeckung manuellen Tests, automatisierten Funktionstests und Unit-Tests zu.
Parasoft bietet einen pragmatischen Ansatz, bei dem sowohl die STIG-Validierung durch statische Code-Analyse als auch vorbeugende Techniken zur Identifizierung und Beseitigung von Schwachstellen im Vordergrund stehen. Durch die vollständige Automatisierung anderer STIG-Regeln mit Funktionstest-Tools werden die mühsamen manuellen Tests zum Stiggen in der CI / CD für DevSecOps-Gruppen reduziert.

WHITEPAPER
Laden Sie unser Whitepaper herunter, um den dreistufigen Ansatz von Parasoft für eine effiziente, sichere und kostengünstige Software-Konformität mit DISA ASD STIG umzusetzen.