Entdecken Sie das TÜV-zertifizierte GoogleTest mit Agentic AI für C/C++-Tests!
Details ansehen »

Die moderne .NET-Entwicklung schreitet rasant voran. Sicherheit und Compliance müssen Schritt halten. Parasoft dotTEST integriert statische Analysen direkt in Entwicklungsumgebungen und automatisierte Pipelines und ermöglicht so die kontinuierliche Einhaltung sicherer Codierungsstandards von der ersten Codezeile bis zur Veröffentlichung.
Erhalten Sie Echtzeit-Feedback in Microsoft Visual Studio und Visual Studio Code, während CI/CD-Pipeline-Scans Pull Requests, Builds und Deployments automatisch anhand definierter Sicherheits- und Compliance-Richtlinien validieren.
Optimieren Sie die Einhaltung von Vorschriften durch agentenbasierte Workflows, die die Behebung von Verstößen innerhalb von Pull Requests automatisieren, während die menschliche Überprüfung und Genehmigung vor dem Zusammenführen von Änderungen beibehalten wird.
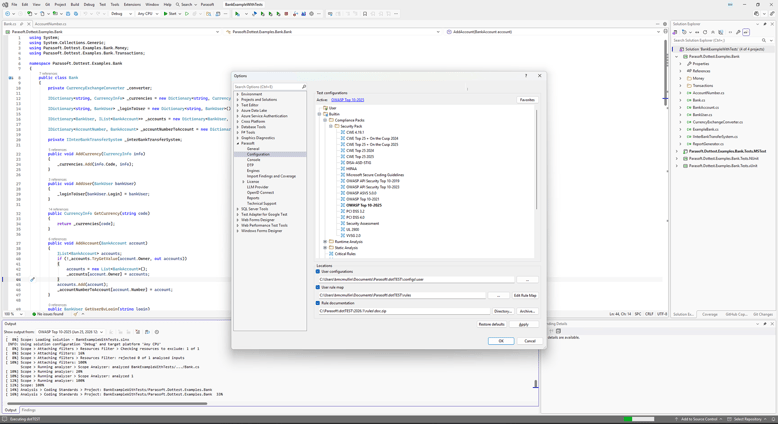
Identifizieren Sie unsichere Codierungsmuster, die mit den OWASP Top 10 übereinstimmen, um häufige Anwendungssicherheitsrisiken frühzeitig im Entwicklungszyklus zu reduzieren.

Erkennen und Beheben von Software-Schwachstellen, die dem Common Weakness Enumeration (CWE)-Framework für strukturiertes Schwachstellenmanagement zugeordnet sind.

Unterstützung der PCI-DSS-Konformität für Zahlungssysteme durch richtlinienbasierte statische Analysen, die darauf abzielen, Risiken bei Anwendungen, die sensible Daten verarbeiten, zu reduzieren.

Wenden Sie DISA ASD STIG-konforme Richtlinien an, um die Sicherheits- und Compliance-Anforderungen auf Verteidigungsniveau zu erfüllen.

Unterstützen Sie die Einhaltung der HIPAA-Bestimmungen, indem Sie Codierungsprobleme identifizieren, die sensible Gesundheitsdaten und geschützte Gesundheitsinformationen (PHI) offenlegen könnten.

Sichere Codierungspraktiken für sicherheitskritische und regulierte Softwaresysteme durchsetzen, um die Cybersicherheitsanforderungen von UL 2900 zu erfüllen.

Organisationsspezifische Regeln für sicheres Codieren definieren und zentral verwalten, deren Durchsetzung an interne Risiko- und Governance-Standards angepasst wird.
Beschleunigen Sie die Code-Sanierung und erweitern Sie die Unit-Test-Abdeckung durch agentenbasierte KI-Workflows, die mit dotTEST in bestehende Entwicklungsprozesse und CI/CD-Pipelines integriert sind.
Mithilfe des MCP-Servers von dotTEST können Unternehmen autonome Workflows über ihren bevorzugten LLM-Client orchestrieren. Diese Workflows führen statische Analysen durch, beheben festgestellte Mängel in der Codequalität, erfassen Abdeckungsmetriken und generieren Unit-Tests für die nicht abgedeckten Codezeilen. Anschließend validieren sie die resultierenden Änderungen und bereiten Pull-Requests zur Entwicklerprüfung vor. So können Teams die Anforderungen an Codeabdeckung und Qualität erfüllen, ohne die Softwareentwicklung zu verzögern.
Jeder KI-generierte Fix und Test bleibt unter der Kontrolle der Entwickler. Alle vorgeschlagenen Änderungen müssen vor der Zusammenführung in den Hauptzweig von einem Entwickler geprüft und freigegeben werden. Dies gewährleistet Governance, Nachvollziehbarkeit und Compliance und ermöglicht es den Teams, die KI-gestützte Softwareentwicklung sicher zu skalieren.
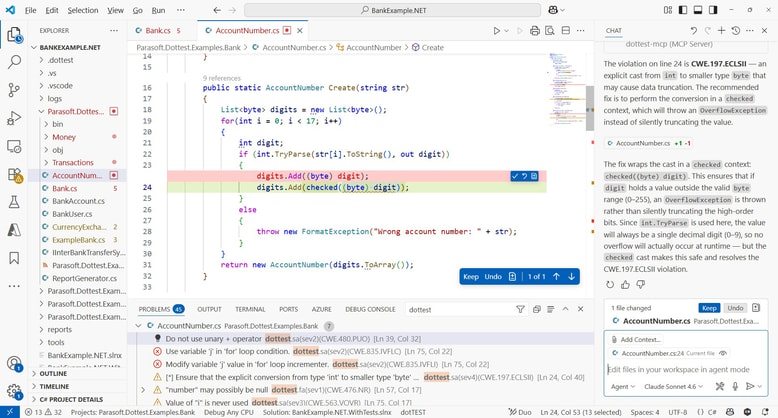
Gehen Sie über Regelverstöße hinaus. dotTEST bietet KI-gestützte statische Analyse, Ablaufanalyse, Metriken und autonome Behebungsworkflows für C# und VB.NET.
Führe bei jedem Speichern automatisch eine lokale statische Analyse durch. Erhalte in der IDE sofortiges Feedback zu Sicherheitslücken im Code.
Definieren Sie Sicherheits-, Compliance- und Governance-Regeln einmalig und setzen Sie diese konsequent in allen .NET-Teams, Repositories und CI/CD-Pipelines durch.
Führen Sie statische Analysen in Ihrer eigenen kontrollierten Umgebung durch, damit sensibler C#- und VB.NET-Code niemals die Kontrolle des Unternehmens verlässt.
Nutzen Sie die MCP-basierte Integration, um LLM-Clients mit dotTEST zu verbinden und so automatisierte Analysen, Fehlerbehebungen und Validierungen in agentenbasierten Entwicklungsworkflows zu ermöglichen.
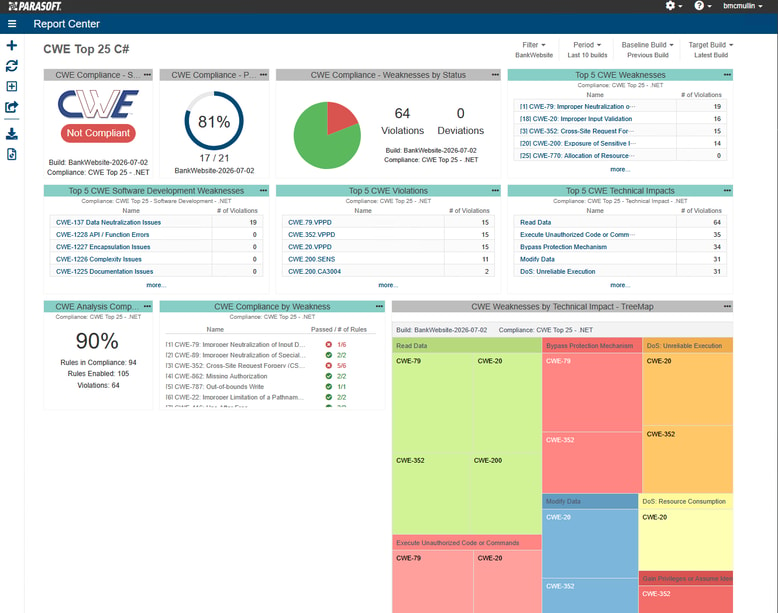
Erhalten Sie durch zentralisierte Berichterstattung kontinuierlichen Einblick in die Einhaltung der Richtlinien für sicheres Codieren in C#- und VB.NET-Projekten sowie CI/CD-Pipelines.
dotTEST, kombiniert mit Parasoft DTP für erweiterte Berichtsfunktionen, unterstützt Sie bei der Nachverfolgung von Behebungsfortschritten, Sicherheitstrends und der Einhaltung von Compliance-Vorgaben – Build für Build. Sie wissen jederzeit, wo Risiken bestehen und wie diese behoben werden.
Automatische Generierung von prüfungsfähigen Compliance-Nachweisen, die direkt auf sichere Codierungsstandards und Richtlinienanforderungen abgestimmt sind. Sicherheits-, Compliance- und Entwicklungsteams erhalten eine konsistente und nachvollziehbare Dokumentation der Risikominderungs- und Durchsetzungsmaßnahmen.
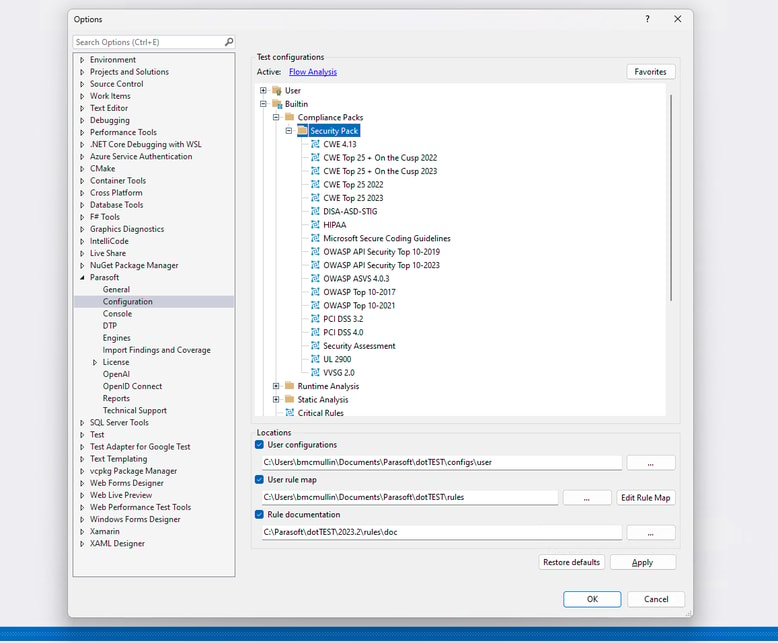
Gewährleisten Sie die einheitliche Anwendung sicherer Codierungspraktiken in mehreren .NET-Teams durch vorkonfigurierte statische Analyseregeln, die auf Industriestandards abgestimmt sind, und nachvollziehbare Konformitätszuordnungen.
Mit dotTEST können Sie organisationsspezifische Sicherheitsrichtlinien definieren und diese als wiederverwendbare Konfigurationen verteilen. Jedes Team arbeitet über alle Repositories und Bereitstellungspipelines hinweg nach demselben Governance-Modell.
Durch die Schaffung einer einheitlichen Durchsetzung von Sicherheitsstandards in Projekten jeder Größe gewährleisten Ihre Teams Konsistenz.